看懂 AI 寫程式代理,關鍵不是背更多縮寫,而是先把「誰做事、怎麼取得能力、能看到多少資訊、哪些動作受限制」分開。 MCP 處理外部系統的溝通規格;Skill 是可重用的工作說明;context window 是代理本輪可用的工作記憶;sandbox 與 approval 則決定它能在哪裡做、哪些動作要先問人。把這四件事混成「AI 很強」或「裝一個外掛」時,設定、除錯與風險判斷通常都會失準。
這頁是查詞入口,不是某一個產品的設定手冊。不同產品對同一個詞的實作會不同;尤其「Plugin」「Connector」「Sandbox」在不同產品裡可能指不同層級。每個詞都附上一個例子與可繼續閱讀的站內頁;站內深入文章與下方官方來源可互相對照。
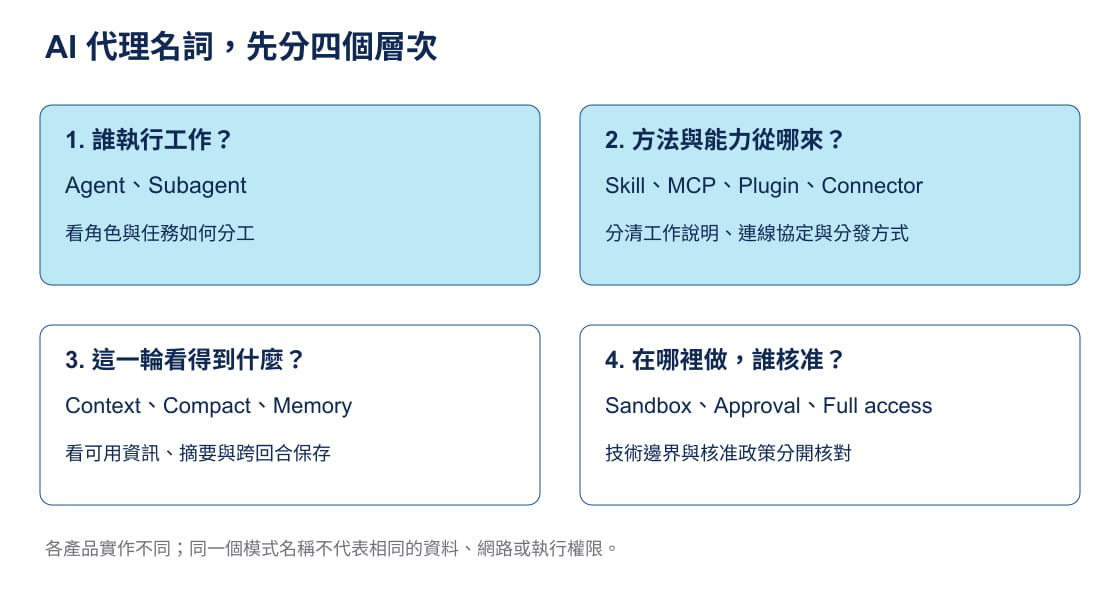
自製圖解:Gwarket / Aaron Huang · CC BY 4.0 ·
先用四個問題把名詞放回位置
遇到一個新功能時,先問四個問題:它是誰在做事?它怎麼得到工作方法或外部能力?它這一輪看得到什麼?它被允許做什麼?例如,讓代理讀取公司文件,可能同時牽涉 Agent(執行者)、MCP 或 Connector(連接方式)、context window(放進當前任務的內容),以及 approval(是否必須先授權)。這不是四個同義詞,也不是安裝一次就永久解決的設定。
AI Agent(AI 代理)
AI Agent 是能根據目標規劃下一步、呼叫工具、讀取回應並調整行動的軟體系統。 它和一般聊天的差別不在於回答比較長,而在於可以把「讀檔、執行指令、檢查結果、再修正」串成一段工作。例子:你要求「找出測試失敗原因並修好」,代理可以先讀錯誤輸出,再搜尋相關程式碼,修改後重新執行測試;人仍要決定目標、邊界與是否接受變更。
深入閱讀:從 Claude 公開工程資料,建立可靠 Agent 工作流。
Agent loop(代理迴圈)
Agent loop 是代理反覆執行「判斷 → 行動 → 觀察結果 → 再判斷」的控制迴圈。 這個迴圈不是保證成功的自動駕駛;工具回傳錯誤、來源內容不可信或目標不夠清楚時,它也可能在錯的方向上持續工作。例子:修改程式後跑測試,若測試失敗,代理應讀錯誤後改假設,而不是只重複同一個指令。
深入閱讀:Claude Code 不是更強的補全——它跑的是會自己驗證的 Agent 迴圈。
Agent Skill(技能)
Agent Skill 是把特定任務的流程、限制與輔助資源封裝成可載入單位,常以 SKILL.md 為入口。 它可包含指令、腳本、範本或參考資料,但不是模型新增了一個永久能力,也不是任何一段 prompt 都自動算 Skill。例子:簡報製作 Skill 可以規定先讀資料來源、再套版、最後跑檢查;它的價值在於讓同類任務以同一個可檢查的做法重跑。
深入閱讀:Skill 是什麼?什麼工作值得做成 Skill?。官方名詞依 Agent Skills 規格與各產品文件整理;產品支援與載入時機仍應分別確認。
MCP(Model Context Protocol)
MCP 是讓 AI 應用程式與外部工具、資料來源或服務交換能力描述與請求的開放協定。 它描述的是 client 與 server 如何對話,不等於某個特定工具、也不等於使用者已授權存取所有資料。例子:一個 MCP server 可以提供「列出資料夾」或「讀取網頁」這類工具;支援 MCP 的 client 選擇呼叫後,仍須遵守該工具與環境的權限規則。
深入閱讀:Plugin、Connector、MCP 分別解決什麼問題?;工具例子:Chrome DevTools MCP 中文指南。協定定義以 Model Context Protocol 官方文件 為準。
Plugin(外掛)
Plugin 是某個產品定義的安裝或分發單位,可能把 Skill、指令、設定與 MCP server 一起打包。 因此 Plugin 是「如何裝進產品」的概念,MCP 是「外部能力如何通訊」的協定;兩者可以一起出現,也可以完全分開。例子:某個 Claude Code plugin 可以帶有多個 Skills 和一組 MCP 設定;安裝 plugin 不表示每個外部服務都已登入或被授權。
深入閱讀:Plugin、Connector、MCP 分別解決什麼問題?。單一廠商的 plugin 結構應回到該產品官方文件確認,不能用它反推所有 Agent 都有相同格式。
Connector(連接器)
Connector 通常是聊天產品或工作平台提供的整合功能,讓使用者把某個外部服務接進產品。 它偏向產品層的使用體驗與帳號授權;底層可能採用 MCP,也可能採用其他 API 或整合方式。例子:在聊天產品連接雲端硬碟後,能否搜尋、引用或同步內容,取決於該 Connector 的權限範圍與產品規則,而不只取決於是否「有 MCP」。
深入閱讀:Claude 怎麼接到你的工作世界?Connector、Enterprise Search、Research 三種機制。
Context window(上下文視窗)
Context window 是模型在一次推論中可接收與處理的 token 容量。 對代理而言,對話歷史、系統規則、讀入的檔案片段、工具輸出與新問題都會競爭這個容量;它不是永久記憶,也不是專案資料夾的總容量。例子:把一大段測試紀錄貼進對話,可能擠掉早先的需求與限制,讓後續回覆漏掉關鍵條件。
深入閱讀:Context 才是 Claude Code 的稀缺資源。
Compact(對話壓縮)
Compact 是把較早的對話整理成摘要,以騰出 context window 空間的做法或產品功能。 它保留的是摘要選中的資訊,不是把原始細節無損搬到更小空間。例子:長任務壓縮前,先把目前決策、未完成工作與必要檔案位置寫清楚;壓縮後若需要逐字錯誤訊息,仍應回到原始檔案或紀錄確認。
深入閱讀:Context 才是 Claude Code 的稀缺資源。
CLAUDE.md 與 AGENTS.md(專案規則檔)
CLAUDE.md 與 AGENTS.md 是放在專案或使用者範圍內的說明檔,用來提供代理可遵守的專案慣例、命令與限制。 它們不是作業系統強制的安全邊界,也不會自動覆蓋產品本身的系統規則;不同工具讀取的檔名、層級與優先順序不相同。例子:AGENTS.md 可以要求改程式前先跑指定測試,但若 sandbox 不允許寫入,這份文字不能自行取得寫入權限。
深入閱讀:Context 才是 Claude Code 的稀缺資源。CLAUDE.md 的行為以 Claude Code 文件為準,AGENTS.md 的跨工具約定以 AGENTS.md 說明 為準。
Sandbox(沙盒)
Sandbox 是由執行環境強制的隔離與限制機制,用來界定程式或代理可讀寫的檔案範圍、可否連網及可執行的操作。 它是技術控制,不是「AI 有沒有被提醒小心」的同義詞。例子:代理能在指定工作區建立檔案,不代表它能寫入其他資料夾或對外送出請求;實際限制取決於產品、設定與執行環境。
深入閱讀:Codex 設定教學:資料夾、權限、網路與人工確認怎麼選?。特定產品的 sandbox 行為應以該產品官方文件為準。
Approval(核准)
Approval 是在特定動作前要求使用者或管理者明確同意的互動控制。 它回答的是「這一次要不要放行」;sandbox 回答的是「即使放行,環境本來允許到哪裡」。例子:系統可要求代理在連網或執行高風險命令前顯示請求;同意某次請求不等於關閉所有限制,也不等於替外部內容背書。
深入閱讀:Codex 設定教學:資料夾、權限、網路與人工確認怎麼選?。
Full access(完全存取)
Full access 是產品設定中的高權限模式,通常代表減少 sandbox 或 approval 的限制;它不是跨產品一致的標準名詞。 先確認它究竟放寬了檔案、網路、命令或核准中的哪一項,再判斷風險。例子:在隔離測試環境中為了跑完整建置而放寬權限,仍不表示可以把不可信網頁內容當成指令,或把正式帳號憑證交給代理。
深入閱讀:Codex 設定教學:資料夾、權限、網路與人工確認怎麼選?。
Subagent(子代理)
Subagent 是主代理拆出一個界線清楚的子任務,交給另一個相對獨立的代理執行。 它常有自己的 context 與回報結果,因此能避免主工作區塞入所有中間細節;但它不是權限繞過工具,子代理仍受其被授予的環境與工作範圍限制。例子:主代理負責整合修正,子代理只讀取測試失敗原因並回傳候選原因,不直接改其他模組。
深入閱讀:Context 才是 Claude Code 的稀缺資源。
Hook(鉤子)
Hook 是工具在預先定義的事件點自動執行的命令或檢查。 它由產品的事件機制觸發,不依賴模型記得每次都要做。例子:在檔案修改後執行格式檢查,或在提交前阻止不符合規則的變更;hook 能提高一致性,但設錯命令也會讓流程失敗或造成不必要的副作用。
深入閱讀:從 Claude 公開工程資料,建立可靠 Agent 工作流。特定事件與設定格式應回到各產品的官方 hook 文件確認。
Slash command(斜線指令)
Slash command 是在對話或 CLI 介面輸入以 / 開頭的產品指令。 它是使用者操作入口,不等於 shell 指令,也不等於 Agent Skill;有些由產品內建,有些由專案或 plugin 擴充。例子:/compact 可要求產品壓縮目前對話,但不代表任何其他工具都有同名或相同行為。
深入閱讀:Skill 是什麼?什麼工作值得做成 Skill?。
Prompt injection(提示詞注入)
Prompt injection 是不可信內容試圖改變模型行為,例如把「忽略原任務、改做別的事」藏在網頁、文件或工具輸出中。 它不是只有惡意使用者在聊天框輸入的情況;代理讀取外部資料時也必須把內容視為資料,而不是自動視為可執行指令。例子:網頁要求代理上傳工作區檔案或關閉安全設定時,應保留原任務與權限邊界,並在需要外部動作時要求人確認。
深入閱讀:NVIDIA OpenShell:讓自主 AI Agent 安全執行的三層架構。
CLI(命令列介面)
CLI(command-line interface)是以文字命令操作程式的介面。 CLI 是介面形式,不是 Agent:同一個產品可能同時有 CLI、桌面 App 與 IDE 擴充;CLI 裡的指令也不會因為有 AI 就自動安全。例子:git status 是 CLI 命令,用來查看版本控制狀態;AI coding agent 可以提出或執行命令,但是否執行、在哪個資料夾執行、結果是否正確,仍需要權限控制與檢查。
深入閱讀:Codex 教學:新手從選擇入口到完成第一個工作任務。
遇到新名詞,先判斷它屬於哪一層
最實用的判斷不是問「它能不能讓 AI 更聰明」,而是先定位:Agent 和 subagent 是工作角色;Skill、hook、slash command 是工作方法或操作入口;MCP、plugin、connector 是能力取得或分發層;context window 與 compact 是資訊容量管理;sandbox、approval、full access 是執行控制;prompt injection 是處理不可信內容時要面對的風險。分清層次後,才知道該找官方設定、修改專案規則,還是停下來請人確認。
資料來源與查證範圍
本頁依下列官方來源整理,查證基準日為 2026-11-08。協定層的 MCP 以 Model Context Protocol 官方文件 為主;Skill、Plugin、CLAUDE.md、Sandbox 與 Approval 等產品命名,分別以其官方產品文件為主。本頁不把單一產品的名稱或預設行為推論為通用標準。
- Agent Skills 開放規格:Skill 的結構與欄位。
- Claude Code Skills:產品的載入與呼叫方式。
- Claude Code 記憶與規則檔:CLAUDE.md、AGENTS.md 與 auto memory。
- OpenAI 核准與沙盒:核准、可寫範圍與完整存取。